
Почему ИИ усиливает хакеров: больницы и банки не готовы
Искусственный интеллект (ИИ) превратился в инструмент, который радикально удешевляет и ускоряет кибератаки. Раньше для взлома требовались глубокие знания и время: поиск уязвимостей, написание эксплойтов, ручная настройка фишинга.
Главное
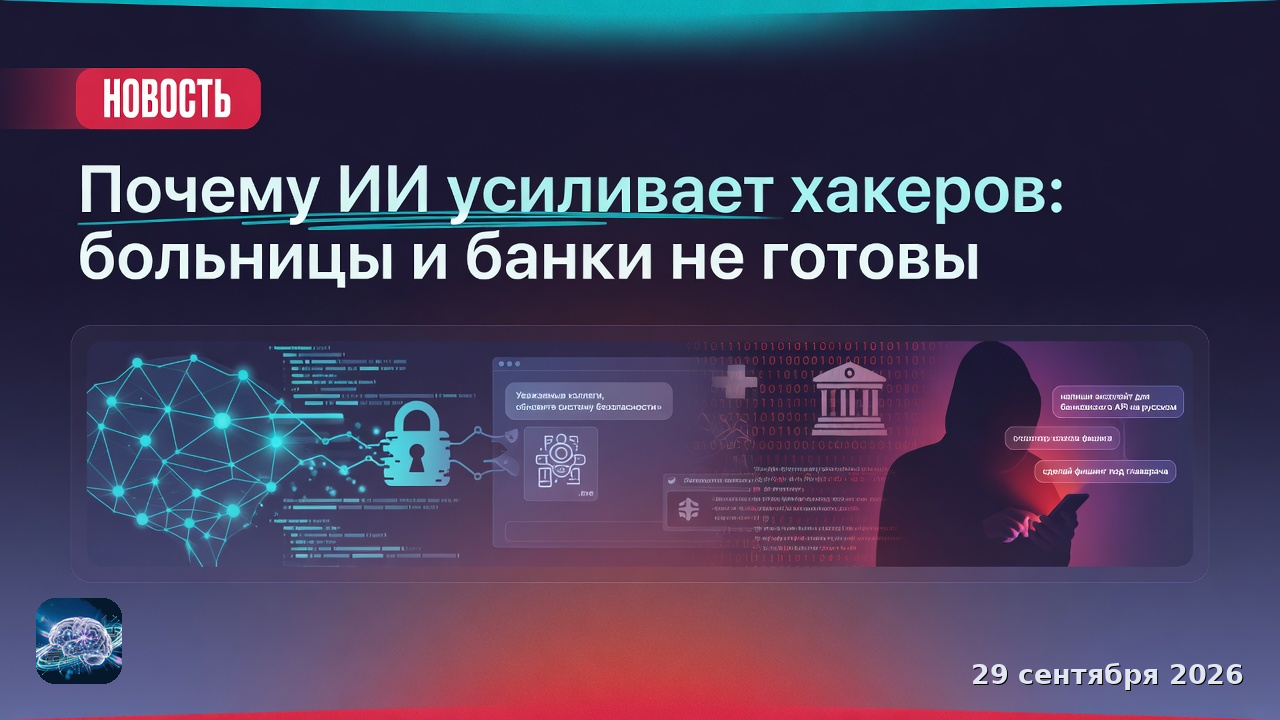
- ИИ автоматизирует фишинг и поиск уязвимостей, снижая порог входа для хакеров
- Больницы и банки используют устаревшее ПО, которое сложно обновлять без остановки процессов
- Атаки становятся массовыми и персонализированными одновременно
- Защитники ограничены регламентами, а злоумышленники — нет
- Нужна сегментация сетей, регулярные обновления и обучение персонала
Искусственный интеллект (ИИ) превратился в инструмент, который радикально удешевляет и ускоряет кибератаки. Раньше для взлома требовались глубокие знания и время: поиск уязвимостей, написание эксплойтов, ручная настройка фишинга. Сейчас генеративные модели автоматизируют эти этапы. Злоумышленник может за минуты сгенерировать правдоподобное письмо на нужном языке, адаптировать вредоносный код под конкретную систему и обойти базовые фильтры. Атаки становятся массовыми и персонализированными одновременно.
Особенно уязвимы больницы и банки. В этих отраслях используют устаревшие системы, которые годами не обновляют из-за риска остановить критически важные процессы. Медицинские учреждения хранят чувствительные данные пациентов и подключённое к сетям оборудование, часто без сегментации. Банки зависят от транзакционных систем, где даже короткий простой означает прямые потери. ИИ-ассистенты для защиты существуют, но их внедрение идёт медленнее, чем адаптация атакующих: злоумышленники не ограничены регламентами и требованиями регуляторов.
Проблема не в том, что ИИ «сам взламывает». Проблема в асимметрии: хакеру достаточно одной успешной атаки, а защитнику нужно закрыть все потенциальные входы. При этом генеративные модели позволяют автоматически находить слабые места в коде и генерировать новые варианты атак быстрее, чем команды безопасности успевают реагировать. Без пересмотра архитектуры, регулярных обновлений и обучения персонала локальные больницы и банки остаются лёгкой целью.