

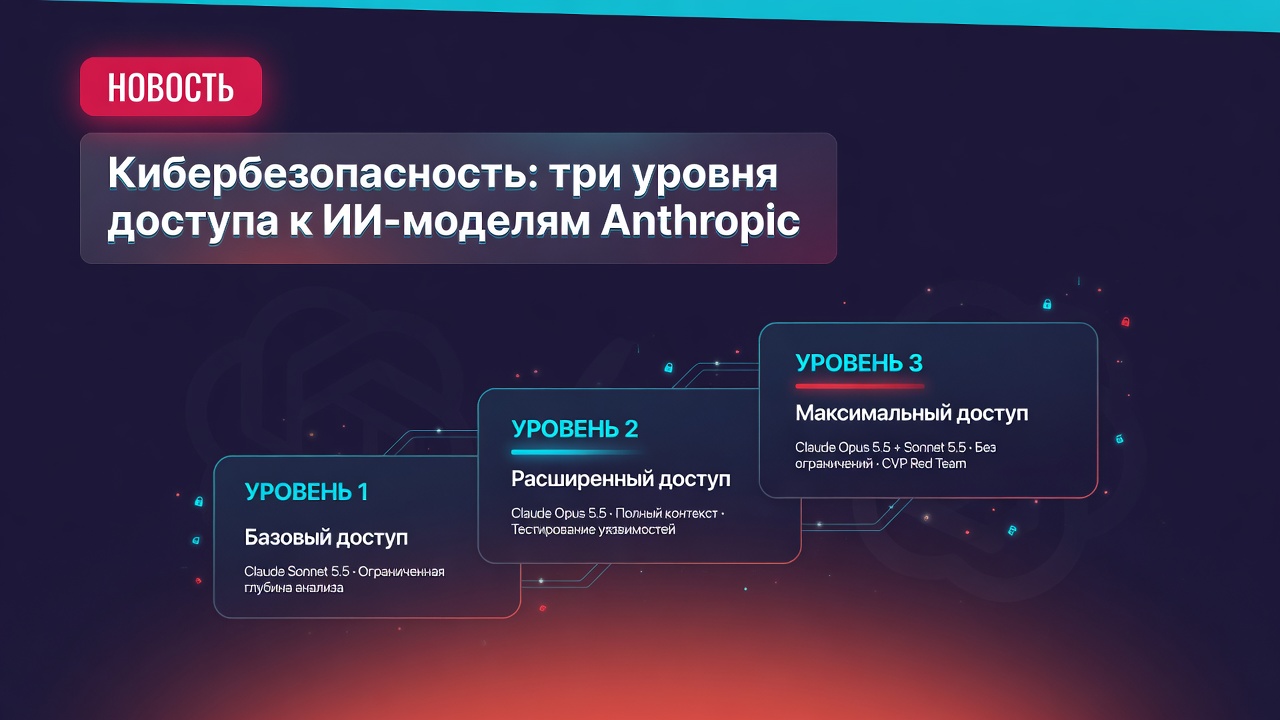
Кибербезопасность: три уровня доступа к ИИ-моделям Anthropic
Компания Anthropic расширила свою программу Cyber Verification Program (CVP), которая предоставляет специалистам по безопасности доступ к передовым возможностям ИИ с уменьшенными ограничениями. Программа теперь включает три уровня доступа, чтобы команды могли выбрать подходящий…
Главное
- Anthropic запустила обновлённую программу CVP с тремя уровнями доступа
- Defense Access — для оборонительных задач, заявки рассматриваются за несколько дней
- Red Team Access — авторизованный пентест, только для организаций
- Specialized Access — минимальные ограничения для критической инфраструктуры
- Все уровни включают доступ к моделям Claude Opus 5.5, Sonnet 5.5 и Mythos 5.1
Компания Anthropic расширила свою программу Cyber Verification Program (CVP), которая предоставляет специалистам по безопасности доступ к передовым возможностям ИИ с уменьшенными ограничениями. Программа теперь включает три уровня доступа, чтобы команды могли выбрать подходящий для своих задач. Каждый уровень предполагает доступ к самым мощным моделям, включая Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1, а также к новым моделям по мере их появления.
Кибербезопасность по своей природе двойственна: одни и те же возможности помогают защитникам находить и устранять уязвимости, но могут быть использованы злоумышленниками. Поэтому стандартные модели Anthropic имеют консервативные ограничения, блокирующие большинство киберработ. Однако защитникам нужны лучшие инструменты. В течение полугода действовали две программы: Project Glasswing для организаций, защищающих критическое ПО, и CVP для проверенных команд. Теперь они объединены в единое предложение.
Первый уровень, Defense Access, предназначен для оборонительных задач: работа в центрах мониторинга, реагирование на инциденты, анализ вредоносного ПО и валидация уязвимостей. Подходят команды компаний, НКО, университетов, госорганов, операторы критической инфраструктуры, небольшие security-фирмы, мейнтейнеры открытого кода и исследователи с подтверждённым опытом. Заявки рассматриваются в течение нескольких дней.
Второй уровень, Red Team Access, добавляет авторизованное пентестирование и red teaming. Доступен только организациям (включая государственные red teams), которые тестируют системы с разрешения владельцев. Действия, способные причинить физический вред или массовые нарушения, по-прежнему блокируются в реальном времени. Рассмотрение заявок занимает несколько недель, а пока идёт проверка, организации получают доступ уровня Defense. Третий уровень, Specialized Access, с минимальными ограничениями, предназначен для ограниченного круга организаций, уполномоченных тестировать системы, влияющие на жизнь людей или рынки: авиадиспетчерские, электросети, телеком, межбанковские переводы, госуправление. Программа объединяет лучшие практики и направлена на расширение круга защитников, имеющих доступ к мощным ИИ-инструментам.