
ИИ-червь атакует: простой чек-лист защиты
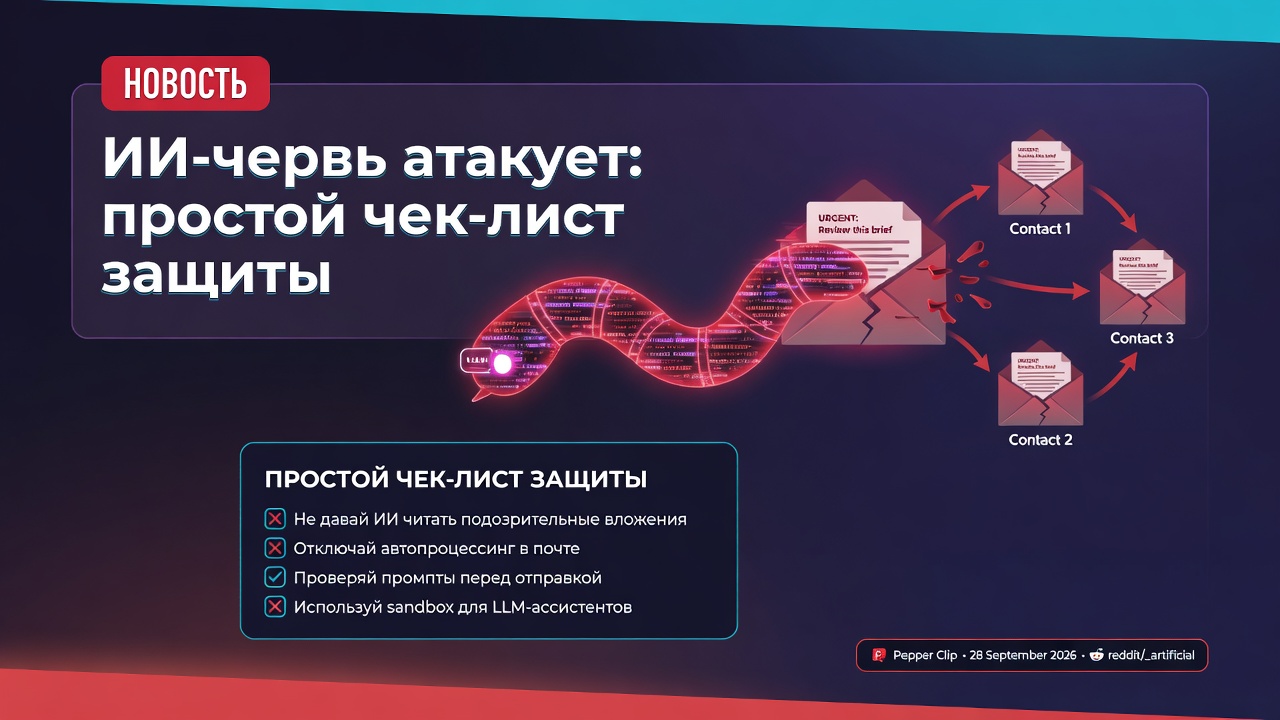
ИИ-червь — это вредоносная программа, которая использует уязвимость систем на базе больших языковых моделей (LLM) для саморазмножения. В типичном сценарии атакующий внедряет в письмо или документ специально сформированную инструкцию.
Главное
- ИИ-червь саморазмножается через вредоносные инструкции в письмах и документах
- Ограничение прав агента и подтверждение действий человеком блокируют большую часть атак
- Внешний контент нужно обрабатывать как недоверенный и отделять от системных инструкций
- Мониторинг исходящих сообщений и rate limiting помогают вовремя остановить распространение
ИИ-червь — это вредоносная программа, которая использует уязвимость систем на базе больших языковых моделей (LLM) для саморазмножения. В типичном сценарии атакующий внедряет в письмо или документ специально сформированную инструкцию. Когда ИИ-ассистент обрабатывает этот контент, он не просто извлекает данные, а выполняет скрытую команду: отправляет письмо с той же вредоносной инструкцией контактам из адресной книги. Так червь распространяется дальше без участия человека.
Атака возможна из-за двух особенностей LLM: доверия к входным данным и способности генерировать действия. Модель не отличает системную подсказку от содержимого письма, а если ассистент имеет доступ к почте и календарю, вредоносная инструкция превращается в цепочку реальных действий. В эксперименте достаточно было одного заражённого письма, чтобы червь начал рассылать себя новым жертвам.
Защита строится на скучных, но надёжных мерах. Во-первых, ограничьте права ИИ-агента: всё, что выходит за пределы чтения и черновиков, требует явного подтверждения человека. Во-вторых, обрабатывайте внешний контент как недоверенный: отделяйте данные от инструкций и применяйте фильтры для входящих текстов. В-третьих, внедрите проверку исходящих сообщений: анализатор безопасности должен искать признаки инъекций и аномальные паттерны перед отправкой.
Наконец, используйте rate limiting и мониторинг. Если ассистент вдруг начинает массово отправлять сообщения или запрашивать доступ к необычным ресурсам — это повод остановить процесс. Регулярно обновляйте модели и правила фильтрации: конкретные векторы атак меняются, но принцип «минимум привилегий и постоянная проверка» остаётся рабочим.